🛡️ “Bảo mật cao” nghĩa là chống lại ai và điều gì?
Mô hình mối đe dọa xác định tài sản cần bảo vệ, tác nhân có khả năng và động cơ, bề mặt tấn công, hậu quả và biện pháp kiểm soát. Không có biện pháp nào tối ưu nếu chưa nêu rủi ro cụ thể.
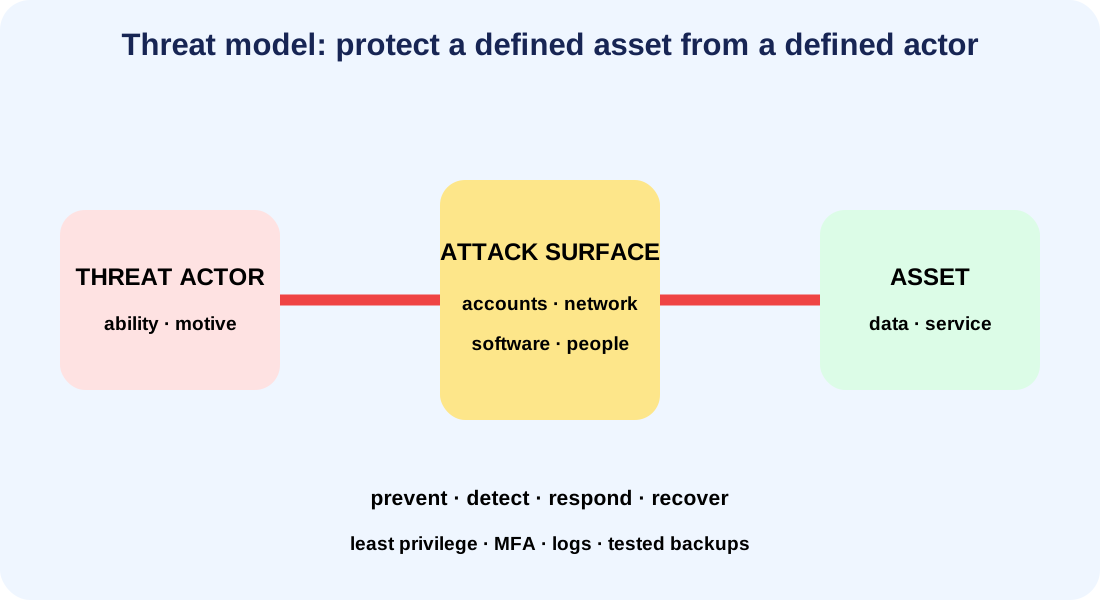
Các lớp kiểm soát
- Phòng ngừa: vá lỗi, phân quyền tối thiểu, MFA.
- Phát hiện: nhật ký, cảnh báo và giám sát bất thường.
- Ứng phó–phục hồi: cô lập, điều tra, bản sao lưu đã kiểm thử.
Authentication khác authorization
Xác thực trả lời “bạn là ai?”; phân quyền trả lời “bạn được làm gì?”. Đăng nhập đúng không đồng nghĩa được phép truy cập mọi dữ liệu.
⚠️ Sao lưu phải kiểm thử khôi phục
Bản sao không tách biệt hoặc chưa thử phục hồi có thể cùng bị mã hóa hay không dùng được khi sự cố xảy ra.
📚 Lý thuyết trọng tâm
Mục tiêu: Create a practical threat model by identifying assets, actors, attack surfaces and controls while distinguishing authentication from authorization.. Khi học An toàn thông tin: mô hình mối đe dọa trước khi chọn biện pháp, hãy xác định khái niệm, điều kiện áp dụng và mối liên hệ giữa các dữ kiện; không chỉ ghi nhớ kết luận.
🧭 Ví dụ có hướng dẫn
Chọn một tình huống điển hình của bài. Bước 1: ghi dữ kiện và câu hỏi cần giải quyết. Bước 2: chọn khái niệm hoặc quy tắc phù hợp. Bước 3: giải thích từng bước và kiểm tra kết quả với điều kiện ban đầu. Nếu đổi một dữ kiện, hãy dự đoán kết quả thay đổi thế nào.
✍️ Luyện tập
- Tóm tắt bài bằng ba ý: khái niệm, điều kiện và kết luận.
- Tự tạo một ví dụ đúng và một phản ví dụ; chỉ ra điểm quyết định.
- Giải lại ví dụ khi thay đổi một dữ kiện, sau đó nêu cách kiểm chứng.
Checklist tự đánh giá
- Tôi giải thích được “vì sao”, không chỉ nêu đáp án.
- Tôi nhận ra trường hợp không áp dụng được quy tắc.
- Tôi kiểm tra được đơn vị, bằng chứng hoặc tính hợp lí của kết luận.
Cùng nhau hiểu bài sâu hơn
Viết lời giải, công thức, đặt câu hỏi hoặc gửi ảnh phần bạn đang vướng.
Đăng nhập để đặt câu hỏi và tham gia trao đổi.
Chưa có trao đổi nào. Hãy là người đầu tiên đặt câu hỏi nhé.